

PHP2Shell: критичні вразливості PHP CVE-2026-109618 і CVE-2026-109619
21 жовтня 2026 року розробники PHP випустили екстрені патчі для двох критичних вразливостей у самому інтерпретаторі PHP: CVE-2026-109618 і CVE-2026-109619, які разом назвали PHP2Shell. Уже за кілька годин Cloudflare повідомив, що кількість спроб атак зросла з тисяч до мільйонів.
Ви отримаєте чітку відповідь: чи вразливі ви, чи вас уже атакували і що робити насамперед.
На PHP працює приблизно 69% сайтів, мова серверної частини яких відома (за даними W3Techs). Серед них WordPress, Magento, OpenCart, Drupal, Joomla, Laravel, а також тисячі самописних інтернет-магазинів і корпоративних сайтів. Якщо у вашого бізнесу є сайт, інтернет-магазин чи особистий кабінет клієнта, найімовірніше, це стосується і вас.
Коротко: що сталося
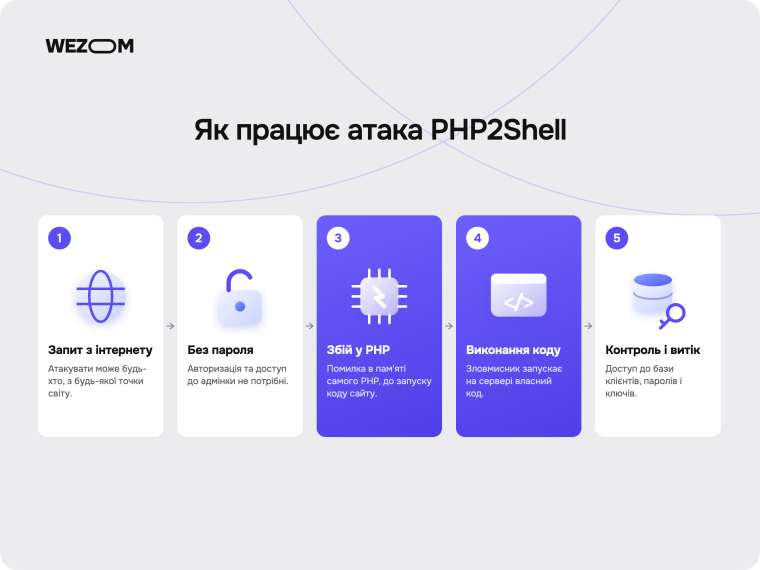
Як працює атака PHP2Shell: один запит дає контроль над сервером
-
Дві критичні помилки в ядрі PHP. Обидві оцінено в 9,2 бала з 10 (CVSS v4.0, рівень Critical).
-
Пароль не потрібен. Атакувати може будь-хто з інтернету. У деяких конфігураціях атака спрацьовує ще до запуску коду вашого сайту, тож ні CMS, ні плагіни, ні вбудований захист її не зупиняють.
-
Зловмисник отримує контроль над сервером. Він може викрасти базу клієнтів, встановити вірус, вбудувати скімер на сторінку оплати або використати ваш сервер для атак на інших.
-
Витікають і секрети. Одна з вразливостей відкриває пам'ять сервера, де можуть бути паролі, токени та ключі доступу до платіжних систем, служб доставки, CRM.
Дослідники вже підтвердили робочі атаки на певні версії WordPress, Drupal, Joomla і Magento.
Хронологія: атаки почалися ще до виходу патча
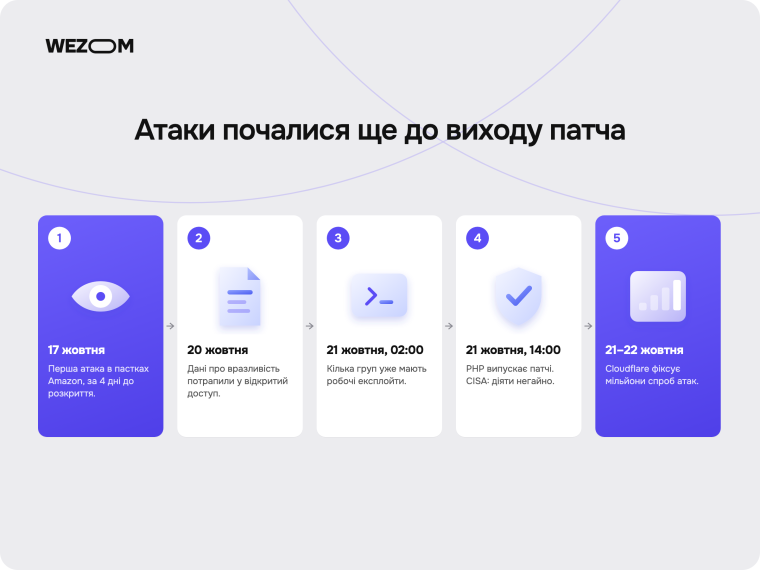
Хронологія атак PHP2Shell, 17–22 жовтня 2026
| Дата (2026) | Дата (2026) |
|---|---|
| 17 жовтня | Amazon фіксує першу спробу атаки у своїй мережі пасток, за чотири дні до оголошення вразливості. |
| 20 жовтня | Ідентифікатори вразливостей потрапляють у відкритий доступ, вихід патча прискорюють. |
| 21 жовтня, ~02:00 UTC | Кілька груп уже використовують робочі експлойти, приблизно за 12 годин до виправлення. |
| 21 жовтня, 14:00 UTC | PHP випускає патчі. Агентство кібербезпеки США CISA закликає діяти негайно. |
| 21–22 жовтня | Cloudflare фіксує мільйони спроб. Зловмисники змінюють запити, щоб обійти його фаєрвол. |
Тобто сайт міг бути зламаний, навіть якщо його оновили в день виходу патча. Amazon радить перевірити підозрілу активність щонайменше з 17 жовтня.
Чи під загрозою мій бізнес?
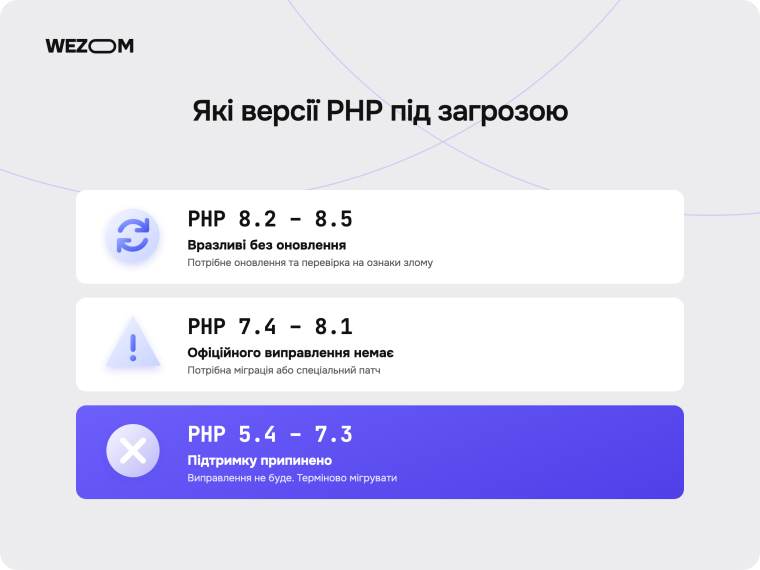
Які версії PHP вразливі до PHP2Shell
Найімовірніше, так, якщо хоча б одна ваша система працює на PHP:
-
вразливі всі гілки PHP від 5.4 до 8.5
-
для PHP 8.1 і старших офіційного виправлення немає взагалі
-
під загрозою всі поширені способи запуску PHP на вебсервері
І рідко йдеться лише про один сайт. У типовій компанії є ще:
-
тестові та staging-копії сайту
-
старі лендинги й промосайти, про які всі забули
-
адмінки, CRM і внутрішні сервіси на PHP
-
контейнери й сервери, які кілька років тому налаштував попередній підрядник
Зловмиснику достатньо одного забутого сервера.
Чим ризикує бізнес
-
Витік даних клієнтів: персональні дані, замовлення, платіжна інформація
-
Крадіжка карткових платежів через скімер на сторінці оплати
-
Простій сайту в розпал продажів
-
Блокування в пошукових системах і браузерах, якщо сайт почне поширювати шкідливий код
-
Компрометація інтеграцій: платіжні системи, служби доставки, 1С, CRM, ERP
-
Втрата репутації та довіри клієнтів
Чому «просто оновити PHP» не вирішує проблему
Звучить просто, але на практиці:
-
Атаки почалися до виходу патча. Оновлення закриває двері, але не показує, чи хтось уже зайшов.
-
Старі сайти ламаються після оновлення. Магазини на PHP 7.x часто потребують доопрацювання коду, інакше перестають працювати кошик, інтеграції чи адмінка.
-
Тимчасові обхідні рішення не захищають повністю. Навіть розробники PHP кажуть, що проміжні налаштування лише зменшують ризик.
-
Фаєрвол не гарантія. Cloudflare сам називає свої правила тимчасовим заходом, а зловмисники вже вчаться їх обходити.
-
Повного списку серверів немає ні в кого. Те, про що ви не знаєте, неможливо оновити.
Робити це без досвіду означає ризикувати простоєм, зламаними платежами або хибним відчуттям безпеки.
Аудит безпеки PHP від Wezom за 3 години
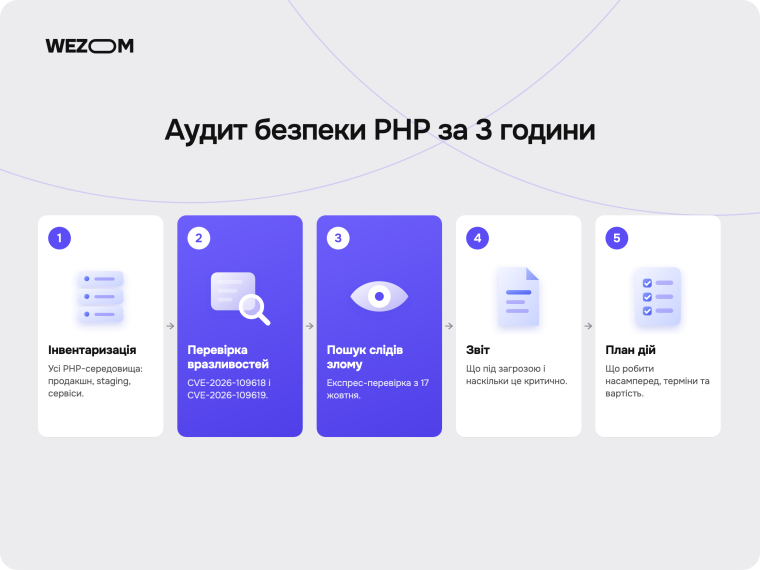
Аудит безпеки та оновлення PHP від Wezom
Wezom понад 25 років розробляє і підтримує проєкти на PHP: корпоративні сайти, інтернет-магазини, маркетплейси, портали та вебзастосунки. Під PHP2Shell ми зібрали послугу швидкого реагування.
Що ви отримаєте за 3 години
-
Інвентаризацію ваших PHP-середовищ: продакшн, staging, внутрішні сервіси
-
Перевірку на вразливості CVE-2026-109618 і CVE-2026-109619
-
Експрес-перевірку на ознаки злому з 17 жовтня
-
Зрозумілий звіт: що під загрозою, наскільки це критично і що робити насамперед
-
План дій із термінами та вартістю
Після аудиту можемо взяти на себе все інше
-
Екстрене усунення вразливості без простою сайту або з коротким запланованим вікном
-
Глибоке розслідування й очищення, якщо знайдемо сліди атаки
-
Міграцію із застарілого PHP з доопрацюванням коду, модулів та інтеграцій і тестуванням командою QA
-
Подальшу підтримку й моніторинг безпеки, щоб наступна критична вразливість не застала вас зненацька
Залиште заявку, і вже за 3 години ви знатимете, у якому стані ваш бізнес.
Часті запитання
Мій сайт на WordPress / OpenCart / Magento / Laravel. Це мене стосується?
Так. Вразливість у самому PHP, а не в CMS. Оновлення WordPress чи плагінів її не закриває.
Сервер обслуговує хостинг-провайдер. Я в безпеці?
Не обов'язково. Багато хостерів не оновлюють PHP самі, особливо на VPS і виділених серверах. До того ж оновлення не відповідає на питання, чи не атакували вас до нього.
У нас Cloudflare. Цього не достатньо?
Ні. Cloudflare прямо каже, що його правила не замінюють усунення вразливості.
Ми вже оновили PHP. Аудит усе одно потрібен?
Так. Атаки почалися за чотири дні до патча. Аудит покаже, чи не проникли до вас раніше, і чи немає інших середовищ, які не оновили.
Скільки триває аудит?
3 години з моменту, коли ми отримуємо доступи. Після цього у вас буде звіт і план дій.


