

PHP2Shell: критические уязвимости PHP CVE-2026-109618 и CVE-2026-109619
21 октября 2026 года разработчики PHP выпустили экстренные патчи для двух критических уязвимостей в самом интерпретаторе PHP: CVE-2026-109618 и CVE-2026-109619, которые вместе назвали PHP2Shell. Уже через несколько часов Cloudflare сообщил, что количество попыток атак выросло с тысяч до миллионов.
Вы получите чёткий ответ: уязвимы ли вы, атаковали ли вас уже и что делать в первую очередь.
На PHP работает около 69% сайтов, у которых известен серверный язык (по данным W3Techs). Среди них WordPress, Magento, OpenCart, Drupal, Joomla, Laravel, а также тысячи самописных интернет-магазинов и корпоративных сайтов. Если у вашего бизнеса есть сайт, интернет-магазин или личный кабинет клиента, скорее всего, это касается и вас.
Коротко: что произошло
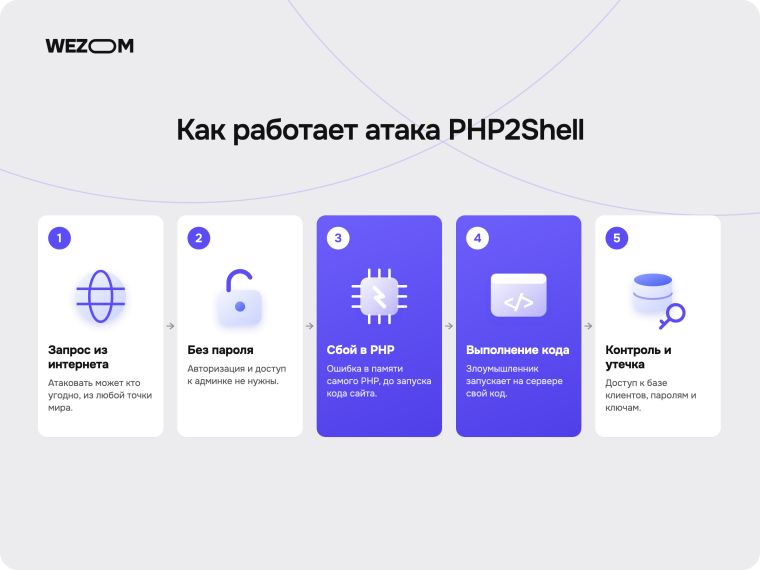
Как работает атака PHP2Shell: один запрос даёт контроль над сервером
-
Две критические ошибки в ядре PHP. Обе оценены в 9,2 балла из 10 (CVSS v4.0, уровень Critical).
-
Пароль не нужен. Атаковать может кто угодно из интернета. В некоторых конфигурациях атака срабатывает ещё до запуска кода вашего сайта, поэтому ни CMS, ни плагины, ни встроенная защита её не останавливают.
-
Злоумышленник получает контроль над сервером. Он может украсть базу клиентов, установить вирус, встроить скиммер на страницу оплаты или использовать ваш сервер для атак на других.
-
Утекают и секреты. Одна из уязвимостей открывает память сервера, где могут храниться пароли, токены и ключи доступа к платёжным системам, службам доставки, CRM.
Исследователи уже подтвердили рабочие атаки на определённые версии WordPress, Drupal, Joomla и Magento.
Хронология: атаки начались ещё до выхода патча
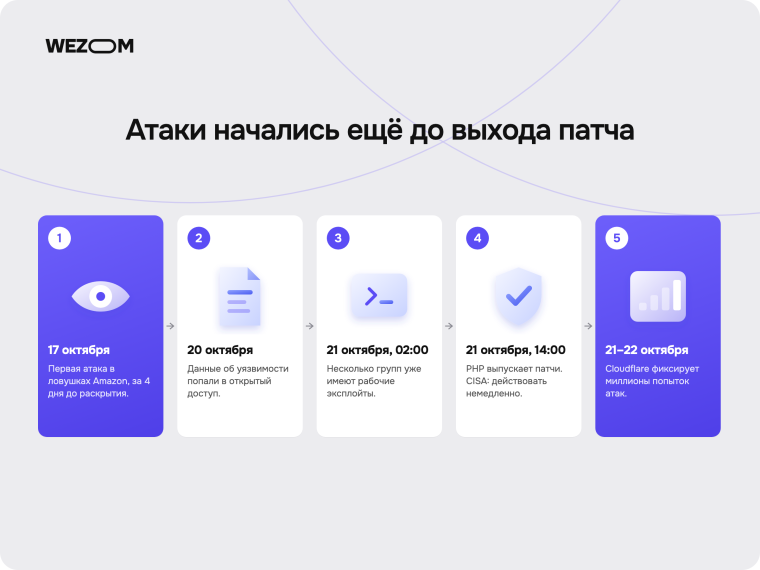
Хронология атак PHP2Shell, 17–22 октября 2026
| Дата (2026) | Событие |
|---|---|
| 17 октября | Amazon фиксирует первую попытку атаки в своей сети ловушек, за четыре дня до объявления уязвимости. |
| 20 октября | Идентификаторы уязвимостей попадают в открытый доступ, выход патча ускоряют. |
| 21 октября, ~02:00 UTC | Несколько групп уже используют рабочие эксплойты, примерно за 12 часов до исправления. |
| 21 октября, 14:00 UTC | PHP выпускает патчи. Агентство кибербезопасности США CISA призывает действовать немедленно. |
| 21–22 октября | Cloudflare фиксирует миллионы попыток. Злоумышленники меняют запросы, чтобы обойти его файрвол. |
То есть сайт мог быть взломан, даже если его обновили в день выхода патча. Amazon советует проверить подозрительную активность как минимум с 17 октября.
Под угрозой ли мой бизнес?
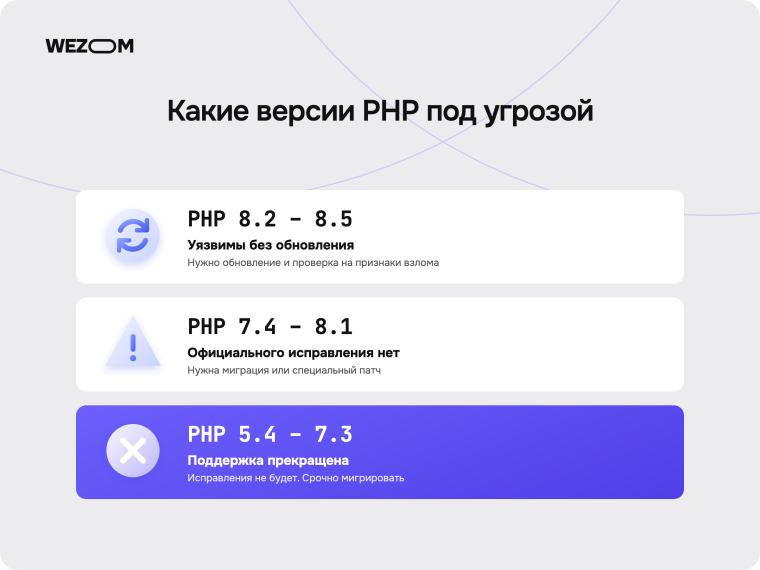
Какие версии PHP уязвимы к PHP2Shell
Скорее всего, да, если хотя бы одна ваша система работает на PHP:
-
уязвимы все ветки PHP от 5.4 до 8.5
-
для PHP 8.1 и старше официального исправления нет вообще
-
под угрозой все распространённые способы запуска PHP на веб-сервере
И редко речь идёт только об одном сайте. В типичной компании есть ещё:
-
тестовые и staging-копии сайта
-
старые лендинги и промосайты, о которых все забыли
-
админки, CRM и внутренние сервисы на PHP
-
контейнеры и серверы, которые несколько лет назад настроил предыдущий подрядчик
Злоумышленнику достаточно одного забытого сервера.
Чем рискует бизнес
-
Утечка данных клиентов: персональные данные, заказы, платёжная информация
-
Кража карточных платежей через скиммер на странице оплаты
-
Простой сайта в разгар продаж
-
Блокировка в поисковых системах и браузерах, если сайт начнёт распространять вредоносный код
-
Компрометация интеграций: платёжные системы, службы доставки, 1С, CRM, ERP
-
Потеря репутации и доверия клиентов
Почему «просто обновить PHP» не решает проблему
Звучит просто, но на практике:
-
Атаки начались до выхода патча. Обновление закрывает дверь, но не показывает, зашёл ли уже кто-то.
-
Старые сайты ломаются после обновления. Магазины на PHP 7.x часто требуют доработки кода, иначе перестают работать корзина, интеграции или админка.
-
Временные обходные решения не защищают полностью. Даже разработчики PHP говорят, что промежуточные настройки лишь снижают риск.
-
Файрвол не гарантия. Cloudflare сам называет свои правила временной мерой, а злоумышленники уже учатся их обходить.
-
Полного списка серверов нет ни у кого. То, о чём вы не знаете, невозможно обновить.
Делать это без опыта значит рисковать простоем, сломанными платежами или ложным ощущением безопасности.
Аудит безопасности PHP от Wezom за 3 часа
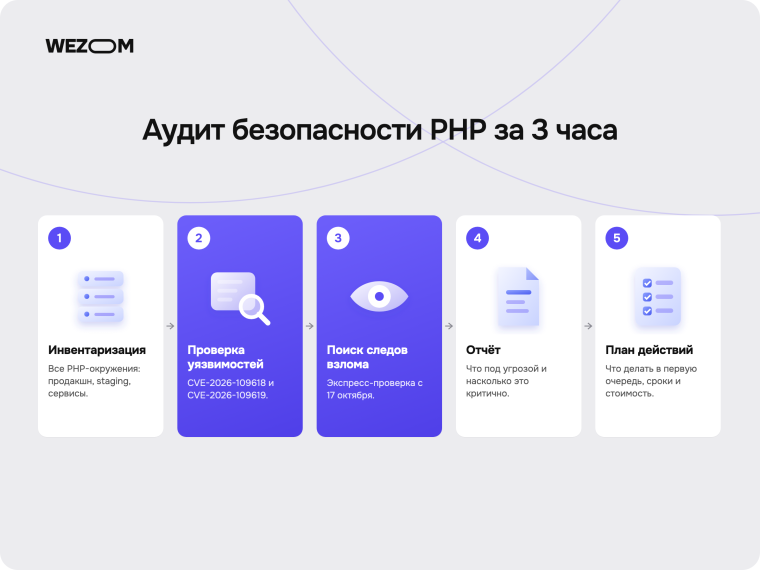
Аудит безопасности и обновление PHP от Wezom
Wezom более 25 лет разрабатывает и поддерживает проекты на PHP: корпоративные сайты, интернет-магазины, маркетплейсы, порталы и веб-приложения. Под PHP2Shell мы собрали услугу быстрого реагирования.
Что вы получите за 3 часа
-
Инвентаризацию ваших PHP-окружений: продакшн, staging, внутренние сервисы
-
Проверку на уязвимости CVE-2026-109618 и CVE-2026-109619
-
Экспресс-проверку на признаки взлома с 17 октября
-
Понятный отчёт: что под угрозой, насколько это критично и что делать в первую очередь
-
План действий со сроками и стоимостью
После аудита можем взять на себя всё остальное
-
Экстренное устранение уязвимости без простоя сайта или с коротким запланированным окном
-
Глубокое расследование и очистку, если найдём следы атаки
-
Миграцию с устаревшего PHP с доработкой кода, модулей и интеграций и тестированием командой QA
-
Дальнейшую поддержку и мониторинг безопасности, чтобы следующая критическая уязвимость не застала вас врасплох
Оставьте заявку, и уже через 3 часа вы будете знать, в каком состоянии ваш бизнес.
Частые вопросы
Мой сайт на WordPress / OpenCart / Magento / Laravel. Это меня касается?
Да. Уязвимость в самом PHP, а не в CMS. Обновление WordPress или плагинов её не закрывает.
Сервер обслуживает хостинг-провайдер. Я в безопасности?
Не обязательно. Многие хостеры не обновляют PHP сами, особенно на VPS и выделенных серверах. К тому же обновление не отвечает на вопрос, не атаковали ли вас до него.
У нас Cloudflare. Этого недостаточно?
Нет. Cloudflare прямо говорит, что его правила не заменяют устранение уязвимости.
Мы уже обновили PHP. Аудит всё равно нужен?
Да. Атаки начались за четыре дня до патча. Аудит покажет, не проникли ли к вам раньше, и нет ли других окружений, которые не обновили.
Сколько длится аудит?
3 часа с момента, когда мы получаем доступы. После этого у вас будет отчёт и план действий.


